CRA / NIS2 & DevSecOps
Regulatorik trifft Engineering-Praxis: Wir machen CRA und NIS2 für Ihre Entwicklung greifbar - mit der passenden Scanning- und Tooling-Strategie und der Einführung von TrustSource und SCANOSS. Am Ende steht kein zusätzliches Compliance-Ritual, sondern ein Entwicklungsprozess, der Nachweise nebenbei erzeugt.
Die Herausforderung
CRA und NIS2 verlangen Nachweise, die in der Entwicklung selten auf Knopfdruck vorliegen: SBOMs, Schwachstellen-Management, Lizenz-Compliance, belegbare Prozesse. Punktuelle Tools erzeugen dabei oft mehr Lärm als Klarheit - ein Scanner meldet, ein anderer schweigt, und niemand hat den vollständigen Überblick. Ohne durchgängige Strategie verlassen sich viele Teams auf manuelle CVE-Listen oder Tabellen, die über wenige Repositories hinaus nicht mehr skalieren. EACG entwirft eine durchgängige Scanning- und Tooling-Strategie und führt TrustSource und SCANOSS so ein, dass Compliance aus dem Entwicklungsprozess selbst entsteht, statt ihm nachträglich aufgesetzt zu werden. Das Ergebnis: weniger manuelle Nachweisarbeit und ein Reifegrad, der auch einem echten Audit standhält. Als Einstieg bieten wir den kostenlosen CRA-Maturity-Check (cra-support.eacg.de) und unser CRA-Handbuch, das die Anforderungen für Hersteller praxisnah erklärt.
Unsere Beratungsbausteine
CRA- & NIS2-Readiness
Gap-Analyse, Roadmap und konkrete Maßnahmen, um regulatorische Anforderungen nachweisbar zu erfüllen.
Scanning- & Tooling-Strategie
Welche Scanner, wo in der Pipeline, mit welchen Gates - eine Strategie, die Signal statt Rauschen liefert.
DevSecOps-Integration
Security als Teil des Entwicklungsflusses - Shift-Left, automatisierte Gates, klare Verantwortlichkeiten.
Einführung TrustSource & SCANOSS
Saubere Einführung und Integration unserer Tooling-Plattformen für SBOM, SCA und Open-Source-Compliance.
SBOM- & Lieferketten-Transparenz
Vollständige, maschinenlesbare SBOMs als Basis für CRA-Konformität und Lieferketten-Risikobewertung.
Audit-Begleitung & Nachweisführung
Wir bereiten Sie auf die Prüfung durch Marktaufsicht oder Kunden vor - mit Dokumentation, die den Anforderungen tatsächlich standhält.
Ihr Einstieg in die CRA-Konformität
Drei Wege, ohne Verpflichtung zu starten.
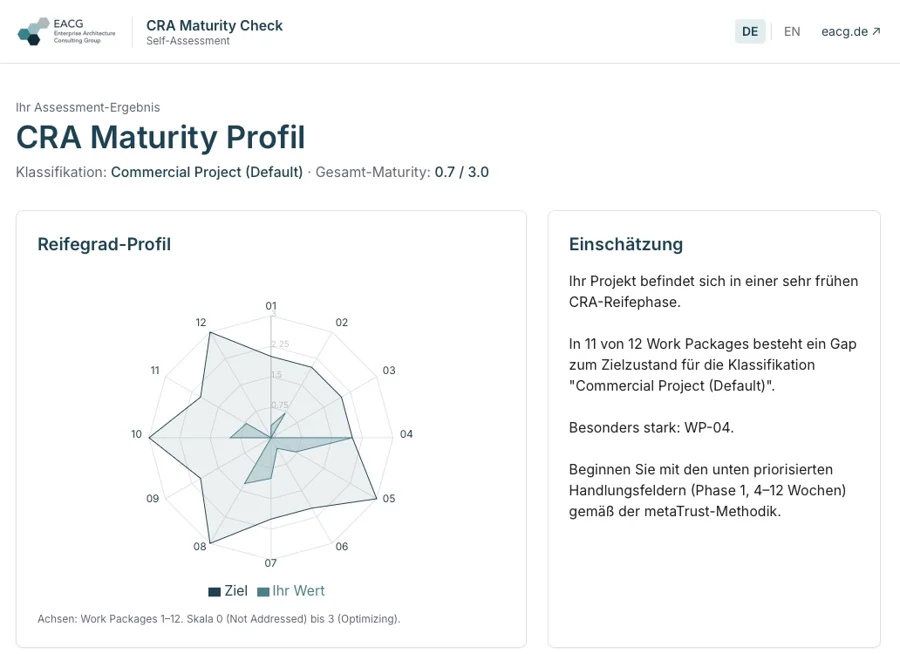
CRA-Maturity-Check
Self-Assessment in wenigen Minuten: Reifegrad-Profil über 12 Work Packages und priorisierte Handlungsfelder für Ihr Produkt.
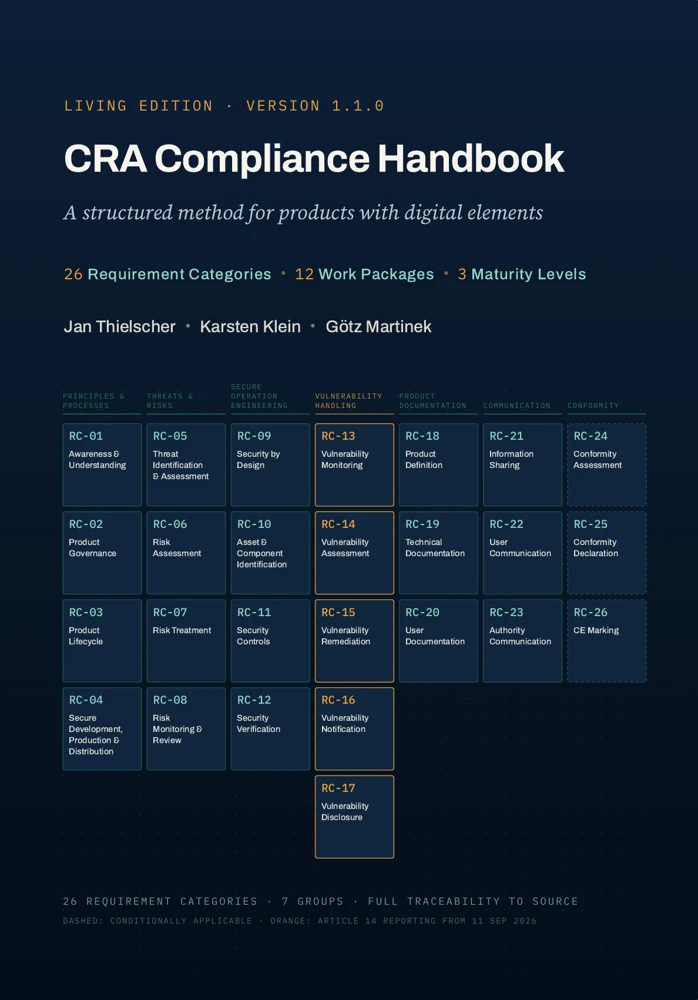
CRA-Handbuch
Unser Praxisleitfaden für Hersteller zu Pflichten, Fristen und Umsetzung. Als PDF (Living Edition, auf Englisch) per E-Mail.

Kurs: CRA Basics
Kompakte, kostenlose Einführung in den Cyber Resilience Act für Hersteller.